Visão Cloud-First
Certificado AWS Solutions Architect – Associate (SAA-C03) e Cloud Practitioner (CLF-C02); foco em robustez, segurança e custo.
Desenvolvedor Backend Java com foco em soluções robustas e escaláveis. Atuação com Spring Boot, Spring Security e Spring Data JPA, aplicando arquitetura Cloud-Native na AWS. Também utilizo Node.js/TypeScript como stack complementar.
Eu construo o que acontece
depois do clique.
Olá, sou Gabriel Falcão.
Desenvolvedor Backend Java | Spring Boot | AWS Solutions Architect Associate (SAA-C03).
Construo sistemas backend robustos, seguros e escaláveis com Java 21 e Spring Boot, aplicando embasamento em arquitetura AWS desde a primeira linha de código.
Tenho também experiência prática em Node.js/TypeScript como stack complementar.
Certificado AWS Solutions Architect – Associate (SAA-C03) e Cloud Practitioner (CLF-C02); foco em robustez, segurança e custo.
Autismo convertido em hiperfoco analítico, rigor em revisão de código, identificação de vulnerabilidades e integridade de sistemas complexos.
Scrum Fundamentals, uso de Kanban e valorização de documentação clara para facilitar manutenção e escalabilidade.
Objetivo: primeira posição como Desenvolvedor Backend Java Júnior.
Minha trajetória profissional e contribuições em organizações de destaque.
Fundei e liderei tecnicamente a Neukox, definindo arquitetura de software, processos de desenvolvimento e prioridades técnicas da equipe.
Apliquei metodologia ágil (Kanban) para gestão de entregas.
Implementei pipeline de CI/CD com GitHub Actions e Docker, padronizando o processo de deploy.
A base arquitetural que uso hoje em Java, Spring Boot e AWS — decisões de design, gestão de prioridades técnicas e disciplina de CI/CD — foi consolidada na prática liderando essa equipe.
Credenciais que validam minha base em arquitetura cloud, backend e engenharia de software.
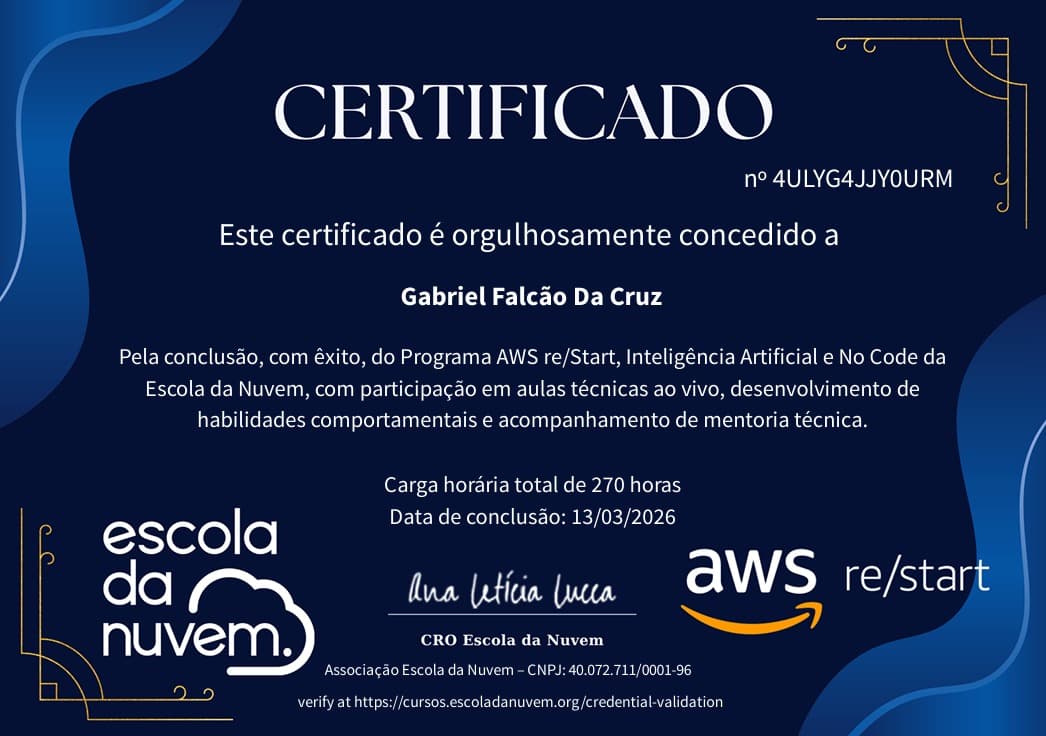
Arquitetura backend, sistemas distribuídos, cloud e infraestrutura aplicados em projetos construídos na prática.
Uma seleção dos projetos que melhor representam minha evolução técnica.
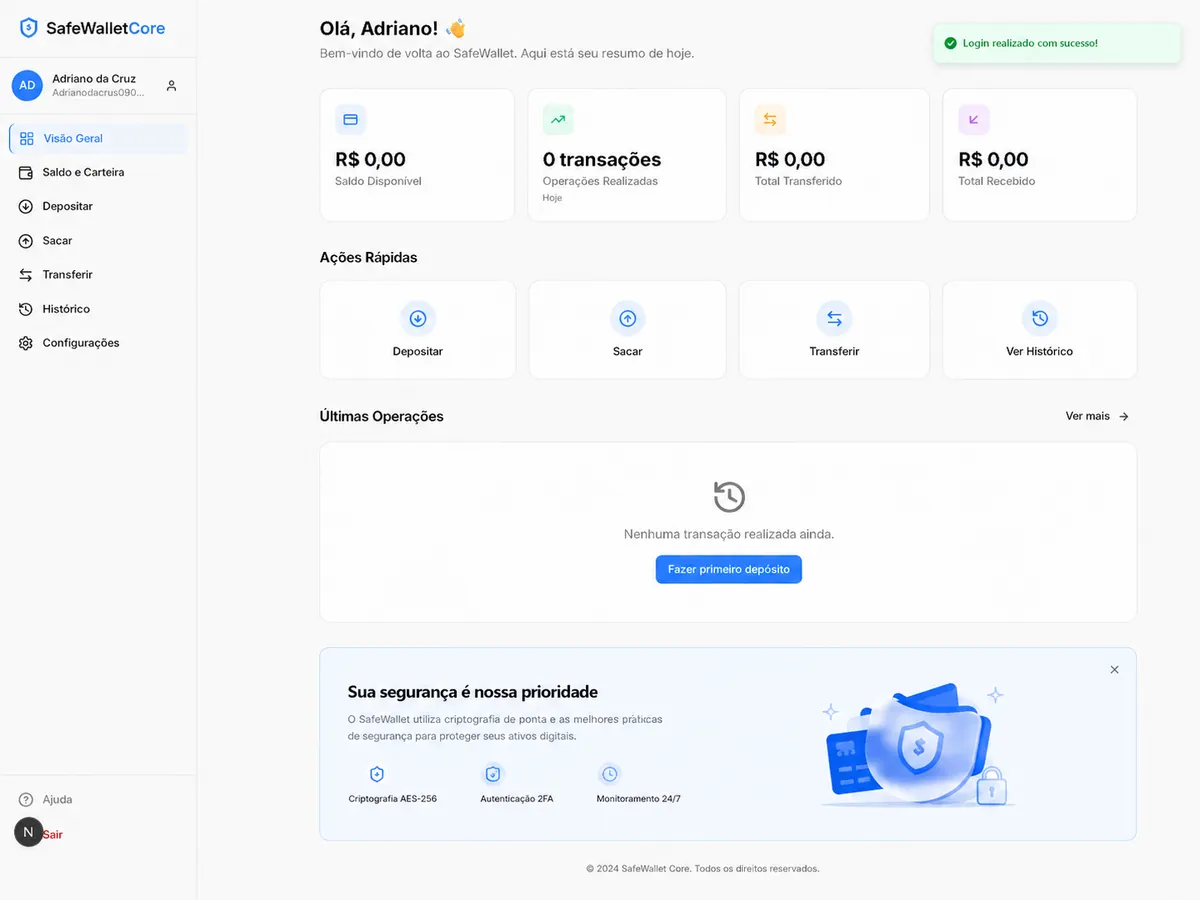
Ecossistema completo de carteira digital de alta criticidade composto por uma API REST corporativa e uma interface web reativa. O sistema foi meticulosamente modelado e deployado na infraestrutura da Amazon Web Services (AWS) seguindo as melhores práticas do Well-Architected Framework. A arquitetura estabelece isolamento completo de rede através de uma VPC customizada, distribuição global de conteúdo de baixa latência, resiliência financeira ACID sob transações atômicas e uma eclusa perimetral absoluta via Spring Security com tokens Stateless JWT.
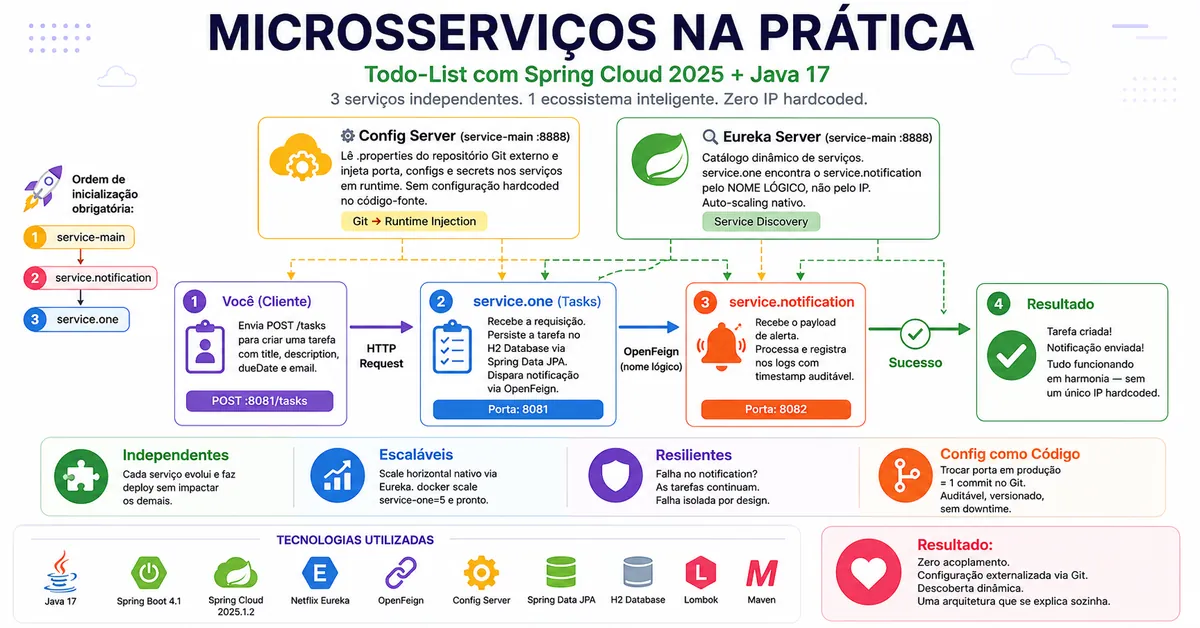
Ecossistema de to-do list em monorepo composto por três microsserviços Spring Boot integrados por Spring Cloud: um service-main que atua como Config Server e Eureka Server, um service.one responsável pelo CRUD de tarefas e um service.notification que processa alertas via OpenFeign. O projeto elimina IPs hardcoded, externaliza configurações em um repositório Git e demonstra descoberta dinâmica de serviços, comunicação declarativa e tolerância a falhas em uma arquitetura distribuída pronta para evoluir em escala.
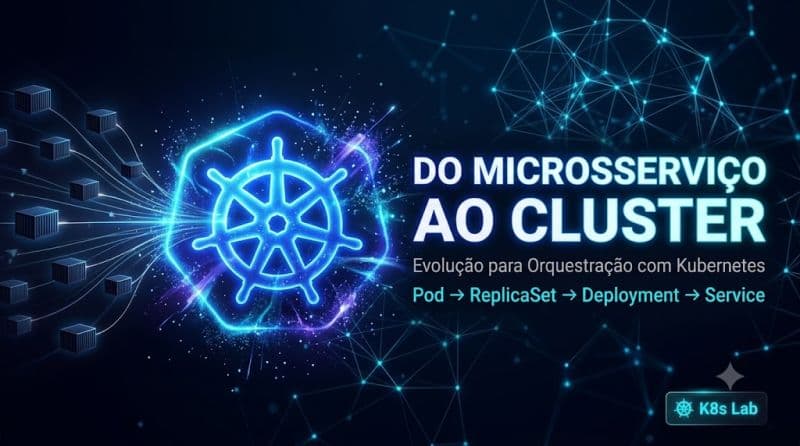
Laboratório prático de Kubernetes construído do zero: microsserviço Spring Boot (Todo List) containerizado, publicado no DockerHub e orquestrado em cluster local (kind). O projeto percorre cada objeto K8s em ordem crescente de complexidade — Pod → ReplicaSet → Deployment → Service — documentando erros reais e soluções reais. Demonstra auto-recuperação (self-healing), rolling update sem downtime, configuração Cloud-Native via variáveis de ambiente e service discovery nativo do Kubernetes substituindo o Eureka.
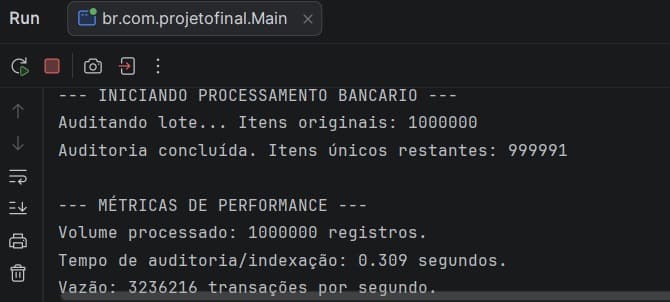
Pipeline de processamento em lote de alto desempenho projetado para auditoria de dados financeiros em larga escala. O sistema implementa algoritmos de busca constante O(1) e filtros de idempotência rigorosos, alcançando o marco de 1 milhão de transações auditadas em apenas 0.309s (Throughput de 3.2M/s). Focado em resiliência sistêmica e eficiência de custos para arquiteturas serverless na AWS, eliminando desperdícios de processamento linear O(N).
Filtre o histórico por ecossistema, área técnica e tipo de projeto.
Laboratório prático de Kubernetes construído do zero: microsserviço Spring Boot (Todo List) containerizado, publicado no DockerHub e orquestrado em cluster local (kind). O projeto percorre cada objeto K8s em ordem crescente de complexidade — Pod → ReplicaSet → Deployment → Service — documentando erros reais e soluções reais. Demonstra auto-recuperação (self-healing), rolling update sem downtime, configuração Cloud-Native via variáveis de ambiente e service discovery nativo do Kubernetes substituindo o Eureka.
Ecossistema de to-do list em monorepo composto por três microsserviços Spring Boot integrados por Spring Cloud: um service-main que atua como Config Server e Eureka Server, um service.one responsável pelo CRUD de tarefas e um service.notification que processa alertas via OpenFeign. O projeto elimina IPs hardcoded, externaliza configurações em um repositório Git e demonstra descoberta dinâmica de serviços, comunicação declarativa e tolerância a falhas em uma arquitetura distribuída pronta para evoluir em escala.
Ecossistema completo de carteira digital de alta criticidade composto por uma API REST corporativa e uma interface web reativa. O sistema foi meticulosamente modelado e deployado na infraestrutura da Amazon Web Services (AWS) seguindo as melhores práticas do Well-Architected Framework. A arquitetura estabelece isolamento completo de rede através de uma VPC customizada, distribuição global de conteúdo de baixa latência, resiliência financeira ACID sob transações atômicas e uma eclusa perimetral absoluta via Spring Security com tokens Stateless JWT.
Pipeline de processamento em lote de alto desempenho projetado para auditoria de dados financeiros em larga escala. O sistema implementa algoritmos de busca constante O(1) e filtros de idempotência rigorosos, alcançando o marco de 1 milhão de transações auditadas em apenas 0.309s (Throughput de 3.2M/s). Focado em resiliência sistêmica e eficiência de custos para arquiteturas serverless na AWS, eliminando desperdícios de processamento linear O(N).
Plataforma de segurança inteligente para cidades que converge segurança física (reconhecimento facial com Rekognition) e cibernética (GuardDuty + WAF) em uma única 'central na nuvem'. Arquitetura Event-Driven 100% serverless na AWS com resposta automática em tempo real para incidentes críticos. Integra câmeras via Kinesis Video Streams, detecta ameaças com machine learning e bloqueia IPs hostis automaticamente. Desenvolvido como TCC do AWS Re/Start + IA da Escola da Nuvem.
Orquestrador de mídia serverless desenvolvido com NestJS que resolve o gargalo de uploads pesados através de Presigned URLs e processamento assíncrono orientado a eventos. Implementa arquitetura Cloud-Native 100% serverless na AWS com Lambda, DynamoDB, S3 e EventBridge, seguindo os padrões SAA-C03 do AWS Well-Architected Framework. Combina escalabilidade infinita, segurança em profundidade (IAM roles, privilégio mínimo) e otimização de custos com observabilidade completa via CloudWatch. Projeto que demonstra como construir aplicações production-ready com engenharia cloud moderna.
Um projeto completo de Infrastructure as Code (IaC) utilizando AWS CloudFormation para automatizar a criação de infraestruturas na nuvem. O projeto documenta a jornada de implementação de uma arquitetura robusta com VPC, EC2, CloudWatch e SNS, demonstrando as melhores práticas do Well-Architected Framework. Combina observabilidade proativa, segurança em profundidade (usando SSM Session Manager em vez de SSH) e orquestração de infraestrutura através de código YAML, resultando em uma solução escalável, segura e documentada.
Uma arquitetura moderna e escalável que combina Amazon S3, Amazon CloudFront e Origin Access Control (OAC) para distribuição global de conteúdo estático com foco em segurança de borda e baixa latência. O projeto documenta uma jornada completa desde a criação de um bucket S3 seguro até a implantação de uma distribuição CloudFront com 600+ edge locations ao redor do mundo, garantindo entrega rápida e segura de conteúdo para usuários globalmente. Implementa as melhores práticas de segurança cloud com bloqueio de acesso público, autenticação via OAC e monitoramento contínuo, sendo uma solução custo-eficiente para portfólios, landing pages e aplicações estáticas que precisam de alcance global.
Ferramentas e tecnologias que utilizo para criar soluções robustas, escaláveis e seguras.
Acredito que tecnologia transforma quando pessoas trabalham bem juntas. Por isso, minhas habilidades interpessoais potencializam cada linha de código, cada decisão técnica e cada entrega.
Habilidades que impulsionam colaboração, clareza e resultados extraordinários.
Estou aberto a novos desafios, oportunidades e projetos onde tecnologia, arquitetura e boas decisões possam gerar impacto real.
Vamos construir soluções escaláveis e de alto impacto.
